
TECHNOLOGIES / Migration applicative
Votre patrimoine logiciel : protéger, moderniser, pérenniser
Chaque logiciel repose sur une stack technique vivante : langages, frameworks et librairies évoluent chacun selon leur propre cycle de vie. Les versions anciennes perdent leur support sécurité, les dépendances se bloquent, la maintenabilité se dégrade.
SmartBooster pilote vos migrations PHP, Symfony et Vue.js. Pas de surprise en production : un plan de migration progressif, version par version, avec validation à chaque étape.


VOTRE STACK TECHNIQUE
Un actif qui vieillit sans prévenir
Un logiciel sur mesure n'est pas figé. Il repose sur un écosystème vivant de langages, frameworks et librairies qui évoluent chacun selon leur propre cycle de vie.
Chaque techno a un cycle de vie
PHP, Symfony, Vue.js publient des versions majeures tous les 2 à 4 ans. Chaque version reçoit des correctifs de sécurité pendant 3 à 5 ans, puis passe en fin de support. Après cette date : plus aucun patch de sécurité.
Les dépendances forment une chaîne
Votre logiciel ne tourne pas seul. Il repose sur un framework, un langage, des dizaines de librairies. Quand un maillon ne peut plus monter de version, toute la chaîne est bloquée.
L'écosystème avance sans vous
Outils de développement, normes de sécurité, recrutement : l'écosystème évolue en continu. Un logiciel bloqué sur une vieille version devient progressivement plus difficile à maintenir, à faire évoluer et à recruter.
SEMANTIC VERSIONING
Majeure, mineure, patch : ce que dit un numéro de version
Tous les frameworks web suivent le Semantic Versioning (SemVer). Trois chiffres séparés par des points, chacun avec un impact précis sur votre code.
Changements incompatibles avec la version précédente. Peut introduire des BC breaks : certains appels dans votre code doivent être adaptés avant de déployer.
Nouvelles fonctionnalités ajoutées sans casser l'existant. Rétrocompatible : aucune adaptation de code nécessaire.
Corrections de bugs et failles de sécurité uniquement. Aucune nouvelle fonctionnalité. Zéro risque : c'est le vecteur principal des correctifs CVE, à appliquer dès que possible sur tous les environnements.
BC break : autorisé en majeure, interdit en mineure
Un BC break (Breaking Change) est une modification incompatible avec le code existant : méthode renommée, argument supprimé, comportement modifié. Le SemVer est précis : les BC breaks ne sont autorisés qu'en version majeure. Une version mineure ou un patch qui casse la rétrocompatibilité viole le standard.
C'est là qu'intervient le mécanisme des dépréciations. Avant de
supprimer une API dans une version majeure, le framework la marque
@deprecated dans une version
mineure : le code continue de fonctionner, mais un avertissement signale qu'il faudra
migrer. La suppression effective n'intervient qu'à la prochaine version majeure. Ce
signal d'alerte laisse le temps d'adapter le code progressivement, avant que le BC break
ne devienne obligatoire.
SIMPLIFIER VOTRE MAINTENANCE PRÉVENTIVE
La gestion des versions est un sujet complexe : déléguez-le
Suivre les cycles de vie, anticiper les dépréciations, planifier les migrations majeures : c'est un travail continu qui demande une vraie expertise de l'écosystème. C'est pourquoi nous proposons de mettre en place un budget de maintenance technique dédié, qui prend en charge ces montées de version de manière transparente pour vous, sans chantier surprise ni interruption de service.
Appel de 30 min → Analyse gratuite → Proposition sous 5 jours
Soyons honnêtes
On ne migre pas par plaisir
Chez SmartBooster, on l'assume : une migration n'est pas un chantier enthousiasmant. On préfère, comme nos clients, livrer de nouvelles fonctionnalités plutôt que d'adapter du code à une nouvelle API. Mais la dette de productivité s'accumule silencieusement. Un logiciel sur une version vieillissante ralentit les équipes, alourdit les déploiements et finit par freiner toute évolutivité.
Ce qu'on maîtrise, c'est comment on le fait : progressivement, sans couper la production, avec une validation à chaque étape. Ce qu'on peut garantir, c'est qu'une migration traitée régulièrement coûte infiniment moins cher que la crise qu'elle aurait évitée.
COÛT DU REPORT
Plus on attend, plus c'est cher
Le coût d'une migration n'est pas linéaire. Chaque version reportée multiplie le volume d'adaptations, les dépendances incompatibles et la complexité du chantier.
Une montée de version traitée au fil de l'eau représente en moyenne 1 à 3 jours de travail. Les changements sont limités, les dépréciations peu nombreuses, la fenêtre de maintenance connue à l'avance.
La même migration laissée 3 ans peut nécessiter 3 à 5 semaines. Les API ont changé, les librairies ont accumulé leurs propres incompatibilités, certains modules ne sont plus maintenus. Ce n'est plus une mise à jour : c'est un chantier de réhabilitation.
Et souvent, le sujet remonte dans l'urgence : un hébergeur qui ne supporte plus la version, une faille critique sans correctif disponible, une librairie abandonnée qui bloque le déploiement d'une nouvelle fonctionnalité métier. Ce n'est plus un chantier planifiable, c'est une crise à gérer.
S'y ajoute la dette de productivité : pendant ces 3 ans, les équipes ont contourné les limitations de la vieille version, renoncé à des fonctionnalités disponibles dans l'écosystème actuel, accumulé des workarounds. Ce coût invisible pèse directement sur la maintenabilité et la vitesse de livraison.
Estimation basée sur notre expérience des migrations PHP 7→8 et Symfony 4→7. Les chiffres varient selon la taille de la base de code et le nombre de dépendances.
FIN DE SUPPORT
Chaque version a une date de fin, connue dès sa sortie
Support actif, puis correctifs de sécurité seuls, puis plus rien : le modèle est commun à PHP, Symfony et Vue.js, les durées ne le sont pas.
Tant qu'une version est couverte, l'éditeur publie ses correctifs et il suffit de les appliquer. À la fin des correctifs de sécurité, chaque faille découverte reste ouverte, et le logiciel continue de fonctionner sans qu'aucun symptôme ne le signale. C'est pourquoi nous ciblons les versions LTS : la date de fin la plus lointaine, et un calendrier de migration prévisible.
Le modèle en trois phases, ce que chacune autorise, et toutes les dates par éditeur sont sur une page dédiée, tenue à jour depuis les calendriers officiels.
SÉCURITÉ
CVE : les failles sur versions obsolètes
CVE signifie Common Vulnerabilities and Exposures. C'est le registre mondial des failles de sécurité informatiques, maintenu publiquement. Chaque faille reçoit un identifiant (ex : CVE-2024-12345), une description et un score de criticité.
Quand une faille est découverte dans PHP, Symfony ou Vue.js, les équipes publient un correctif et une notice CVE. Les projets sur une version maintenue peuvent appliquer ce patch. Les projets sur une version EOL ne reçoivent rien : la faille reste ouverte indéfiniment.
Ce qui rend les CVE particulièrement dangereuses sur les versions obsolètes, c'est que les failles sont publiques et documentées. N'importe qui peut consulter la base de données, identifier votre version via un scan automatisé et tenter d'exploiter la faille décrite. Ce n'est pas de la théorie : c'est le quotidien des attaques automatisées.
Pour un dirigeant, la question n'est pas technique. C'est une question de risque : est-ce que je veux que mon logiciel soit exposé à des failles connues, dont la description est accessible à tout le monde en quelques clics ?
Ce qu'implique une CVE non corrigée
- Accès non autorisé à des données clients ou internes
- Injection de code malveillant dans votre application
- Vol de sessions authentifiées (usurpation d'identité)
- Ransomware ou chiffrement de vos données
- Responsabilité légale en cas de fuite de données personnelles (RGPD)
Source : NVD (National Vulnerability Database) , registre officiel des CVE maintenu par le NIST.
STRATÉGIE
Migration ou refonte : deux réponses différentes
Ces deux mots sont souvent confondus. Pourtant, ils répondent à des situations différentes et n'ont pas le même budget ni le même périmètre de travail.
Migration de version
L'architecture reste la même, la logique métier est préservée. On met à jour les versions majeures (PHP 8.1 vers 8.4, Symfony 6 vers 7), on adapte le code aux nouvelles API et on supprime les appels dépréciés. C'est un chantier de modernisation applicative préventive : mesurable, planifiable, sans rupture fonctionnelle.
- Base de code saine avec peu de dette technique
- Logiciel fonctionnel mais sur une version vieillissante
- Migrations régulières pour anticiper les dates EOL
Refonte partielle ou totale
Quand la dette technique est trop importante pour une migration classique, une refonte s'impose. On repense tout ou partie de l'architecture pour repartir sur des bases maintenables et évolutives. C'est un investissement plus conséquent, mais parfois la seule option viable sur le long terme.
- Base de code très dégradée, architecture obsolète
- Trop de versions de retard pour une migration progressive
- Besoin de changements fonctionnels profonds en même temps
NOTRE MÉTHODE
Migrer sans interruption de production
L'enjeu d'une migration n'est pas seulement technique : c'est permettre à votre activité de continuer à évoluer sans blocage opérationnel. Notre approche repose sur la validation progressive : chaque étape est vérifiée avant que la suivante commence.
Audit de la stack existante
Cartographie complète des dépendances, identification des composants en fin de vie, évaluation précise du volume d'adaptations. On sait exactement ce qu'on va modifier avant de toucher au code.
Deux environnements avant la production
La migration passe d'abord par notre environnement d'intégration interne, puis par la recette client. Jamais directement en production. Chaque environnement est identique à la production : ce qui fonctionne en recette fonctionne en production.
Migration version par version
On ne saute pas de versions majeures. Symfony 5 vers 7 passe par la 6.4 LTS : deux étapes distinctes. Cela réduit le volume d'adaptations et facilite l'identification de toute incompatibilité.
Validation avant mise en production
Tests automatisés et revue de code en intégration, puis validation fonctionnelle en recette avec le client. Quand le déploiement en production est déclenché, le résultat est certain.
NOS GUIDES DE MIGRATION
Plans de migration par technologie
Chaque guide couvre l'état des versions, les changements majeurs entre versions, notre plan de migration en 4 étapes et les bonnes pratiques pour migrer sans bloquer la production.

Dernière LTS
Sortie nov. 2025, support actif jusqu'en nov. 2028
Précédente LTS
Sortie nov. 2023, support actif jusqu'en nov. 2026
Dernière version publiée
Sortie mai 2026, support actif jusqu'en janv. 2027

Version active
Sortie sept. 2024, aucune fin de support annoncée
Dernière Vue 2
Sortie juil. 2022, plus aucun correctif depuis déc. 2023
Build de compatibilité
Filet de sécurité pour migrer progressivement

Version recommandée
Sortie nov. 2025, support actif jusqu'en déc. 2027
Encore maintenue
Sortie nov. 2024, support actif jusqu'en déc. 2026
Sécurité seulement
Sortie déc. 2022, correctifs de sécurité jusqu'en déc. 2026

Tailwind CSS
Version actuelle
Sortie janv. 2025, aucune fin de support annoncée
Maintenance uniquement
Sortie déc. 2023, support actif jusqu'en févr. 2027
EOL
Sortie nov. 2020, support actif terminé
Node.js
Version courante
Sortie mai 2026, support actif jusqu'en oct. 2027
LTS actif
Sortie mai 2025, support actif jusqu'en oct. 2026
Maintenance
Sortie avr. 2024, correctifs de sécurité jusqu'en avr. 2027
LTS en cours
Sortie avr. 2026, support actif jusqu'en avr. 2031
LTS précédente
Sortie avr. 2024, support actif jusqu'en avr. 2029
Migration urgente
Sortie avr. 2018, plus aucun correctif depuis avr. 2026

Doctrine ORM
Version actuelle
Sortie févr. 2024, aucune fin de support annoncée
Support limité
Sortie oct. 2024, support actif terminé
EOL
Branches 2.x antérieures non maintenues - aucun correctif de sécurité

Docker Engine, version stable
Sortie nov. 2025, aucune fin de support annoncée
Docker Compose v2 (actif)
Plugin intégré dans Docker, commande : docker compose (sans tiret)
Docker Compose v1 (EOL)
Ancienne commande docker-compose, plus maintenue depuis juillet 2023

PHPStan
Version actuelle
Sortie mai 2026, aucune fin de support annoncée
Palier du niveau 10
Sortie nov. 2024, aucune fin de support annoncée
Dernière branche 1.x
Sortie août 2024, aucune fin de support annoncée

Inertia.js
Version recommandée
Sortie mars 2026, aucune fin de support annoncée
Branche précédente
Sortie déc. 2024, aucune fin de support annoncée
Première version stable
Sortie janv. 2023, aucune fin de support annoncée
ÉVALUATION DE VOTRE STACK
Vous ne savez pas où en est votre stack ? On l'analyse pour vous.
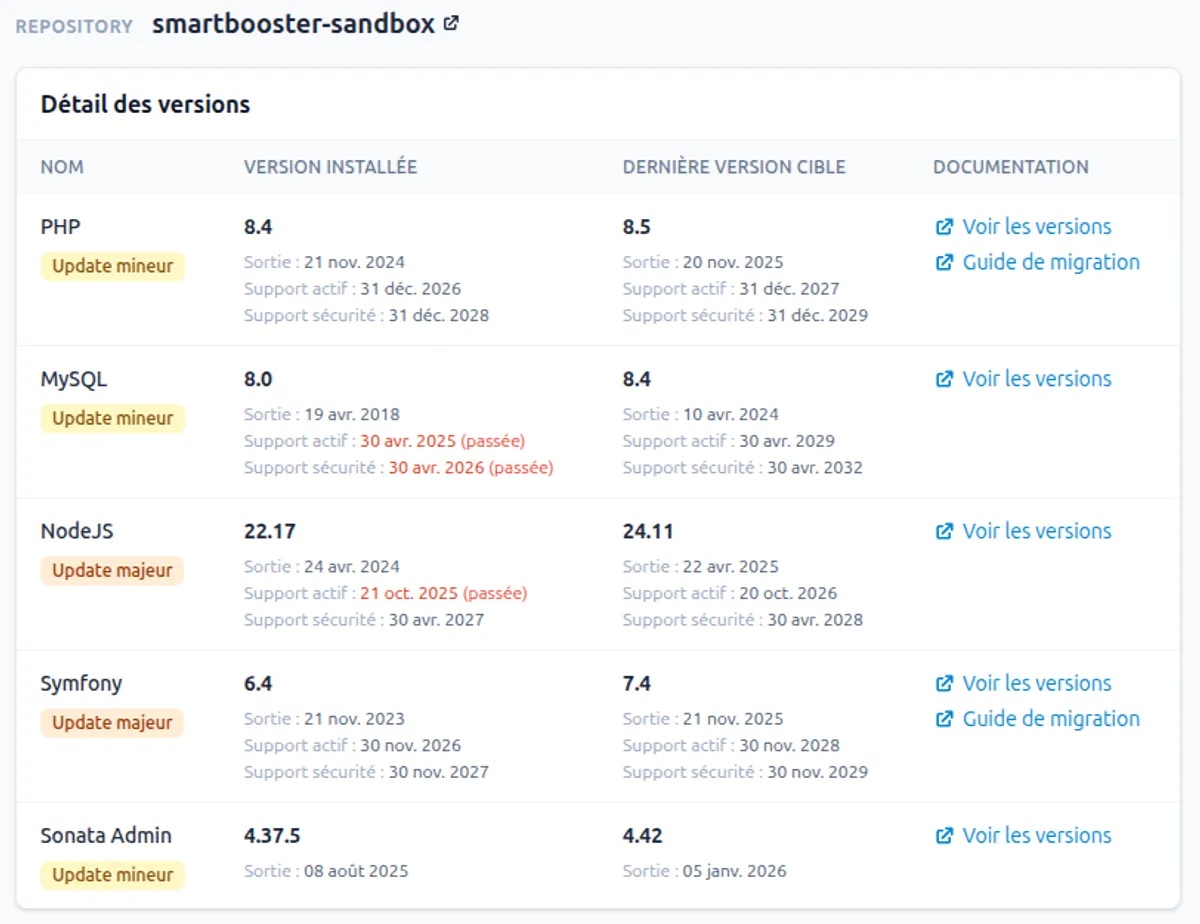
SmartBooster a développé en interne une interface d'audit de code qui analyse automatiquement les dépendances d'un projet : versions installées, dates EOL, disponibilité des mises à jour et niveau de criticité.
Cet outil, comme les autres outils gratuits que nous publions, accélère le diagnostic initial et donne une lecture claire de l'état du patrimoine logiciel, pour planifier les migrations en connaissance de cause plutôt que dans l'urgence.
Avant même cet audit, trois questions suffisent à dégrossir la situation : nous les détaillons dans notre article sur la mise à jour technique et le suivi des versions, qui explique aussi pourquoi un numéro de version récent ne garantit pas d'être à jour.
ILS NOUS FONT CONFIANCE
Des logiciels maintenus sur la durée
La migration n'est pas un chantier ponctuel. Ces clients nous font confiance depuis plusieurs années, à travers plusieurs versions majeures de leur stack.
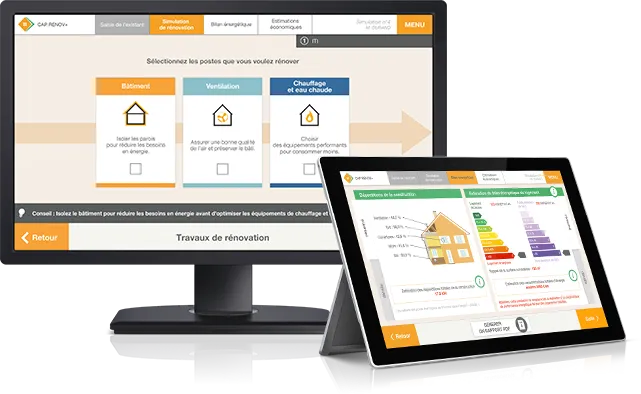
CAPRENOV+
Refonte d'un simulateur de travaux de rénovation énergétique
En production depuis 2017. Backoffice et API d'un simulateur de rénovation énergétique. Plusieurs migrations PHP et Symfony accompagnées depuis l'origine.
La Maison Saint-Gobain
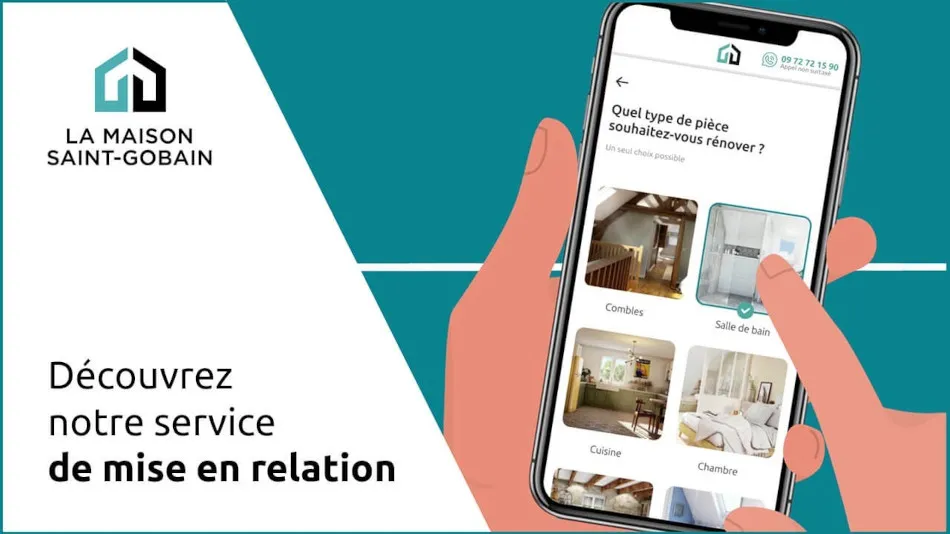
Tunnel de chiffrage et mise en relation travaux
En production depuis 2018. Funnel de chiffrage de travaux pour un acteur majeur du bâtiment. Stack maintenue à jour à chaque version majeure depuis le lancement.
Point P
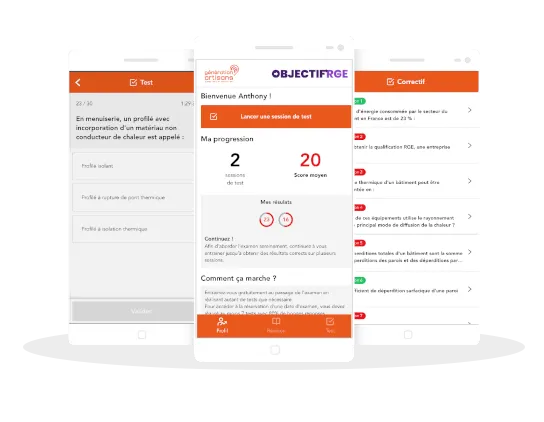
Application de formation et d'entraînement à l'examen RGE
En production depuis 2020. Application de formation à l'examen RGE. Migrations planifiées en parallèle des évolutions fonctionnelles, sans interruption de service.
Nos bonnes pratiques
Nos bonnes pratiques pour des migrations durables
Ces pratiques forment le socle d'une base de code durable. Elles s'articulent avec notre approche de qualité logicielle, qui couvre les outils et méthodes appliqués à chaque projet SmartBooster.
Gérer les montées de version régulièrement pendant les développements
- Versions mineures et patches en continu : Les versions mineures (nouvelles fonctionnalités rétrocompatibles) et les patches (correctifs CVE et bugs) s'appliquent sans adapter le code. Les intégrer régulièrement, en parallèle des développements métier, permet de mutualiser les tests et évite d'accumuler du retard.
- Versions majeures planifiées à l'avance : Les versions majeures introduisent des BC breaks et nécessitent un chantier dédié. En suivant les dépréciations signalées dans les versions mineures précédentes, on anticipe le travail et on évite la migration de crise quand la version passe en EOL.
Les tests : filet de sécurité pour migrer sereinement
- Détecter les régressions avant la production : Une couverture de tests suffisante permet de migrer avec confiance : chaque test qui passe confirme que le comportement métier est préservé après la migration.
- Réduire le coût des migrations futures : Un projet sans tests oblige à une recette manuelle complète après chaque migration. Les tests automatisent cette validation et accélèrent les mises à jour régulières.
Se concentrer sur une stack pour mieux maîtriser
- L'expertise de l'écosystème, pas du langage seul : Maîtriser PHP et Symfony en profondeur permet d'anticiper les BC breaks, de choisir les bonnes versions LTS et de suivre les roadmaps officielles avec plusieurs mois d'avance.
- Moins de dispersion, plus d'efficacité : Se spécialiser sur une stack ciblée permet de rester à jour sur les évolutions de sécurité, les dépréciations et les nouveaux outils sans éparpillement.
Une base de code conçue pour être migrée
- Conception orientée objet : Un code structuré, sans duplication, réduit la surface d'adaptation lors d'une migration. Chaque BC break ne touche qu'un seul endroit dans la base de code, pas dix.
- Documentation à jour : Une documentation technique à jour permet d'estimer rapidement l'impact d'une migration majeure, sans explorer tout le code à la main avant de commencer.
Automatiser les adaptations répétitives quand c'est possible
- Rector (PHP) : Outil de transformation automatique du code PHP. Il applique les renommages, les changements d'API et les mises à jour de syntaxe pour une grande partie des BC breaks courants.
- Vue Compat (Vue.js) : Mode de compatibilité Vue 3 qui signale les usages dépréciés de Vue 2. Il permet de migrer progressivement un projet existant sans réécrire toutes les vues d'un coup.
RECRUTEMENT & INTERNALISATION
Une stack moderne facilite aussi le recrutement
Beaucoup d'entreprises démarrent avec un prestataire externe puis envisagent, avec la croissance de leur activité, de constituer progressivement une équipe technique en interne.
Mais internaliser suppose de pouvoir recruter des développeurs capables de reprendre et faire évoluer le logiciel dans de bonnes conditions. Or plus une stack vieillit, plus le recrutement devient difficile : les développeurs expérimentés privilégient naturellement des technologies maintenues et des versions récentes.
Maintenir une stack à jour ne sert donc pas uniquement à corriger des failles de sécurité. C'est aussi préserver la capacité à recruter, transmettre et faire évoluer durablement son patrimoine logiciel.
FAQ
Les réponses à vos questions
Et si vous ne trouvez pas ce que vous cherchez, nous serons ravis de vous répondre en direct lors d'un rendez-vous entre humains !
Le Semantic Versioning est un standard de numérotation des versions logicielles, largement adopté par les frameworks web (PHP, Symfony, Vue.js, Node.js...). Un numéro de version suit le format MAJEURE.MINEURE.PATCH. Chaque chiffre a une règle précise : le patch augmente pour les corrections de bugs, le mineur augmente pour les nouvelles fonctionnalités rétrocompatibles, le majeur augmente quand des changements incompatibles sont introduits. Ce standard permet aux développeurs de savoir immédiatement, avant de mettre à jour, si une version risque de casser leur code ou non.
Une dépréciation (deprecation) est une alerte signalant qu'une API ou fonctionnalité sera supprimée dans une prochaine version majeure. Elle est introduite dans une version mineure : le code continue de fonctionner, mais le framework émet un avertissement pour indiquer que cette utilisation devra être migrée. C'est le mécanisme d'alerte précoce du SemVer : les BC breaks des versions majeures sont annoncés plusieurs versions à l'avance via les dépréciations. Suivre ces avertissements au fil des mises à jour mineures permet d'adapter le code progressivement, avant que la suppression effective ne devienne obligatoire.
BC break signifie Breaking Change. C'est une modification dans une version majeure qui rend le code existant incompatible avec la nouvelle API. Exemples concrets : une méthode renommée, un argument supprimé, une interface qui change de signature. Votre application ne plante pas toujours, mais certaines fonctionnalités peuvent dysfonctionner silencieusement. C'est pourquoi chaque migration majeure commence par un audit des BC breaks pour identifier exactement ce qui doit être adapté dans votre base de code avant de toucher au code lui-même.
Les versions mineures sont rétrocompatibles par définition : elles n'introduisent pas de BC breaks et ne nécessitent pas d'adaptation de code. En revanche, elles apportent des correctifs de sécurité qu'il est recommandé d'appliquer régulièrement. Les versions majeures sont le vrai sujet de planification : elles introduisent des BC breaks et nécessitent un audit préalable. Chez SmartBooster, nous ciblons les versions LTS pour espacer les migrations majeures tout en appliquant régulièrement les patches de sécurité.
« Tout au long de notre collaboration, Nicolas a toujours su être un professionnel exemplaire. En tant que project manager, il sait prendre tous les sujets à bras-le-corps et les prioriser avec intelligence.
Il sait aussi donner la visibilité suffisante et rassurante sur les avancées de ses équipes. Nicolas se révèle être un interlocuteur crédible et efficace autant sur le plan technique que sur le plan de la gestion projet. »

« Les préconisations de Nicolas sur la mise en oeuvre d'une stack de développement Gitlab et sa parfaite connaissance du Framework Symfony m'ont fait gagner un temps précieux.
Toujours pro et dynamique, c'est un plaisir de travailler avec Nicolas. »

Pour aller plus loin
Approfondir votre réflexion
La TMA prend en charge les migrations en continu, sans chantier ponctuel ni surprise budgétaire.
Quand la dette technique est trop importante pour une migration classique, une refonte partielle peut être la bonne réponse.
La montée de version est le premier chantier d'une modernisation par étapes : traitements extraits, asynchrone, interface composant par composant, pendant que le logiciel tourne.
Support actif, correctifs de sécurité seuls, fin de vie : ce que chaque phase autorise, et toutes les dates par éditeur, dérivées des calendriers officiels.
Avant de planifier une migration, savoir d'où l'on part : les six versions en production confrontées aux calendriers de fin de support des éditeurs.
Vous avez un projet ?
Contactez-nous pour savoir comment nous pouvons vous aider.